 ITFollow.ru Новости, тенденции, обзоры
Вредоносный код, веб-скрипты, вредоносное ПО, вирусы и другие подобные угрозы предназначены для нанесения ущерба компьютеру, серверу или сетевой системе. Поэтому важно уметь распознавать их до того, как вы станете жертвой.
В этой статье мы расскажем о том, как избежать загрузки вредоносного ПО, вредоносного кода, вирусов, червей и других опасных программ в систему.
У каждой угрозы, предназначенной для кражи данных, получения денег или слежки за пользователем, есть вредоносный скрипт. Он активируется автоматически, когда вы переходите по уязвимой ссылке или загружаете зараженный файл. Как только вредоносный код попадает в систему, все меняется: компьютер начинает бомбардировать рекламой, замедляется, не дает вам работать, перегревается и т. д.
Прежде чем всё это случится с вами, примите превентивные меры против вредоносного кода. Вот несколько рекомендаций, которые помогут защититься от вредоносного ПО и избежать загрузки вредоносного кода.
Лучшие способы защитить информацию о кибербезопасности и избежать загрузки вредоносного ПО
1. Используйте профессиональный антивирус
Антивирус — это первая линия защиты от вредоносного кода. Этот инструмент безопасности помогает обнаруживать и удалять вредоносное ПО, вирусы, рекламное ПО, шпионское ПО и другие угрозы. Кроме того, он сообщает вам, если вы заходите на незащищенный сайт, и сканирует все документы в автономном и онлайн-режиме. Поэтому использование профессионального антивируса является обязательным. На рынке представлено несколько инструментов безопасности, но вопрос о том, какому из них доверять, остается открытым.
Если вам нужна наша рекомендация, мы советуем использовать T9 Antivirus — лучший инструмент для обеспечения безопасности в Windows. С его помощью вы сможете быстро просканировать и защитить свой компьютер. Кроме того, он обеспечивает защиту от вредоносных программ, эксплойтов, веб-защиту и сканирует элементы автозагрузки. Более того, он обеспечивает круглосуточную защиту, защиту в реальном времени и два различных режима сканирования.
Если вам интересно, вы можете скачать его по ссылке ниже:
1. Использовать инструмент очень просто: скачайте и установите его.
2. Запустите T9 Antivirus > выберите тип сканирования и завершите сканирование.
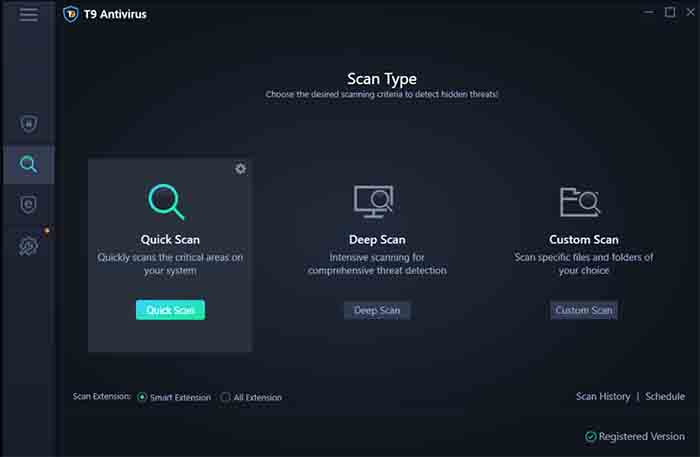
3. Дождитесь завершения сканирования и поместите заражённые файлы в карантин
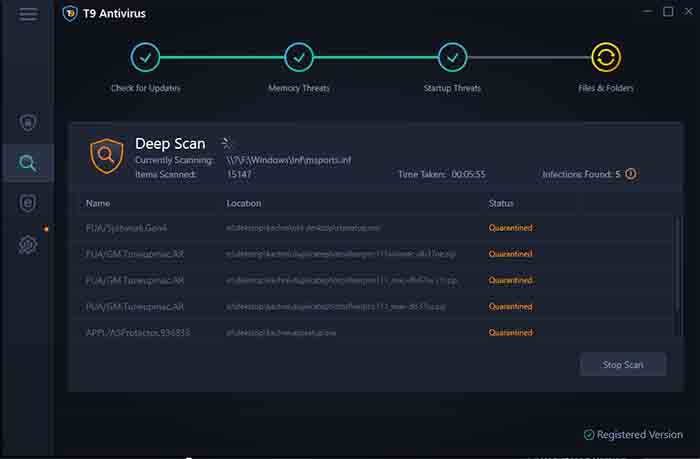
Это всё, что вам нужно сделать. Об остальном позаботится T9 Antivirus.
2. Не посещайте небезопасные веб-сайты
На небезопасных веб-сайтах можно заразиться вирусами, червями и другими киберугрозами. Поэтому всегда внимательно относитесь к посещаемым сайтам и используйте инструменты безопасности, которые обеспечивают защиту в интернете. Кроме того, всегда проверяйте наличие протокола прикладного уровня безопасности HTTPS://, как в случае с https://www.systweak.com/blogs/. Это означает, что веб-сайт, который вы посещаете, использует SSL (уровень защищенных сокетов) и безопасен для просмотра. Сертификаты SSL обеспечивают зашифрованные соединения с использованием пар закрытых и открытых ключей шифрования. Установленный непосредственно на веб-сервере, он создает основу для доверия.
3. Блокируйте всплывающую рекламу
Онлайн-реклама часто используется для распространения вредоносного кода в системе. Поэтому мы рекомендуем использовать блокировщики всплывающих окон, чтобы защититься от этих угроз. Блокировщики всплывающих окон отлично подходят для отключения рекламы, которая потенциально может содержать вредоносный код. Для этой цели вы можете использовать расширение для браузера StopAll Ads, которое помогает блокировать рекламу и безопасно просматривать веб-страницы. Кроме того, с его помощью вы можете избежать отслеживания и настроить фильтры рекламы, чтобы она показывалась только на ваших любимых сайтах.
4. Не переходите по неизвестным ссылкам и не скачивайте вложения из неизвестных источников
Часто ссылки для скачивания или документы, полученные от неизвестных отправителей, содержат вредоносный код. Поэтому, чтобы не стать жертвой, всегда проверяйте URL-адрес перед тем, как нажать на него, и сверяйте его с оригиналом. На первый взгляд они могут выглядеть одинаково, но отличаться по написанию. Когда мы покупаем конфеты, мы проверяем, совпадает ли написание на обёртке с реальным написанием. То же самое нужно делать с URL-адресом, чтобы убедиться, что мы заходим на настоящий сайт.
Кроме того, чтобы проверить, не является ли ссылка подозрительной, наведите курсор на URL-адрес и посмотрите, куда вы будете перенаправлены. Если это тот же сайт, то ссылка действительна. В противном случае вы получите ответ на свой вопрос.
5. Не скачивайте бесплатные программы
Бесплатное программное обеспечение и вредоносный код — неразлучные друзья; они идут рука об руку. Настоящие компании предлагают пробные версии бесплатно, но если что-то кажется слишком хорошим, чтобы быть правдой, то это обман. Если веб-сайт предлагает вам денежный приз просто за скачивание продукта. Или вы получили электронное письмо со ссылкой для скачивания, чтобы заполнить форму и стать счастливым победителем? Не ведитесь на это.
Это способ заманить пользователей и одурачить их. Всегда проверяйте в интернете, не проводится ли подобное мероприятие. Чтобы убедиться в этом, посетите официальный сайт. Всё это поможет вам защититься от загрузки вредоносного ПО и вредоносного кода.
6. Не отвечайте на подозрительные письма
По крайней мере один раз фишинговая атака была направлена на 85% всех организаций. Это распространённый тип кибератак, при котором злоумышленники используют методы социальной инженерии, чтобы обмануть пользователей.
Не становитесь их добычей и не переходите по ссылкам в подозрительных электронных письмах, не заполняйте формы и не открывайте письма, которые могут выглядеть сомнительно. Вы сами несёте ответственность за свою безопасность и внимательность. Чтобы вам было проще, вы можете использовать антивирус T9, который обеспечивает защиту в реальном времени и сканирует все файлы перед их загрузкой.
7. Немедленно установите обновления программного обеспечения
Устаревшие операционные системы, приложения и программное обеспечение без обновлений очень опасны. Старайтесь регулярно обновлять их, не оправдываясь нехваткой времени или другими причинами. Чтобы оставаться в безопасности, всегда обновляйте все установленные программы и операционные системы. Вы можете использовать Systweak Software Updater — приложение, которое упрощает обновление программного обеспечения.
Этот замечательный инструмент сканирует все установленные приложения и показывает, какие из них устарели. Вы можете обновить все приложения прямо из интерфейса, никуда не выходя. Это ещё больше повысит уровень безопасности.
Итак… вот как можно избежать загрузки вредоносного кода. Защититься от опасных угроз несложно, если у вас есть подходящие инструменты и необходимые знания. Вам следует использовать обновлённый антивирус, быть бдительными и следить за своими действиями в интернете. Это обеспечит дополнительный уровень безопасности вашей системы и защитит вас от киберугроз. Мы надеемся, что вам понравился этот пост. Поделитесь своим мнением в комментариях.